
Jakarta (06/10) — Ramainya peredaran data pribadi yang dikaitkan dengan Menteri Komunikasi dan Digital perlu menjadi momentum untuk membenahi pengelolaan dan keamanan data di Indonesia.
Badan Siber dan Sandi Negara (BSSN), dari hasil analisis awal, menyebut data yang beredar bukan berasal dari kebocoran baru. Data tersebut merupakan kumpulan informasi terbuka dan data dari sejumlah kebocoran terdahulu yang kemudian dihimpun dan diedarkan kembali.
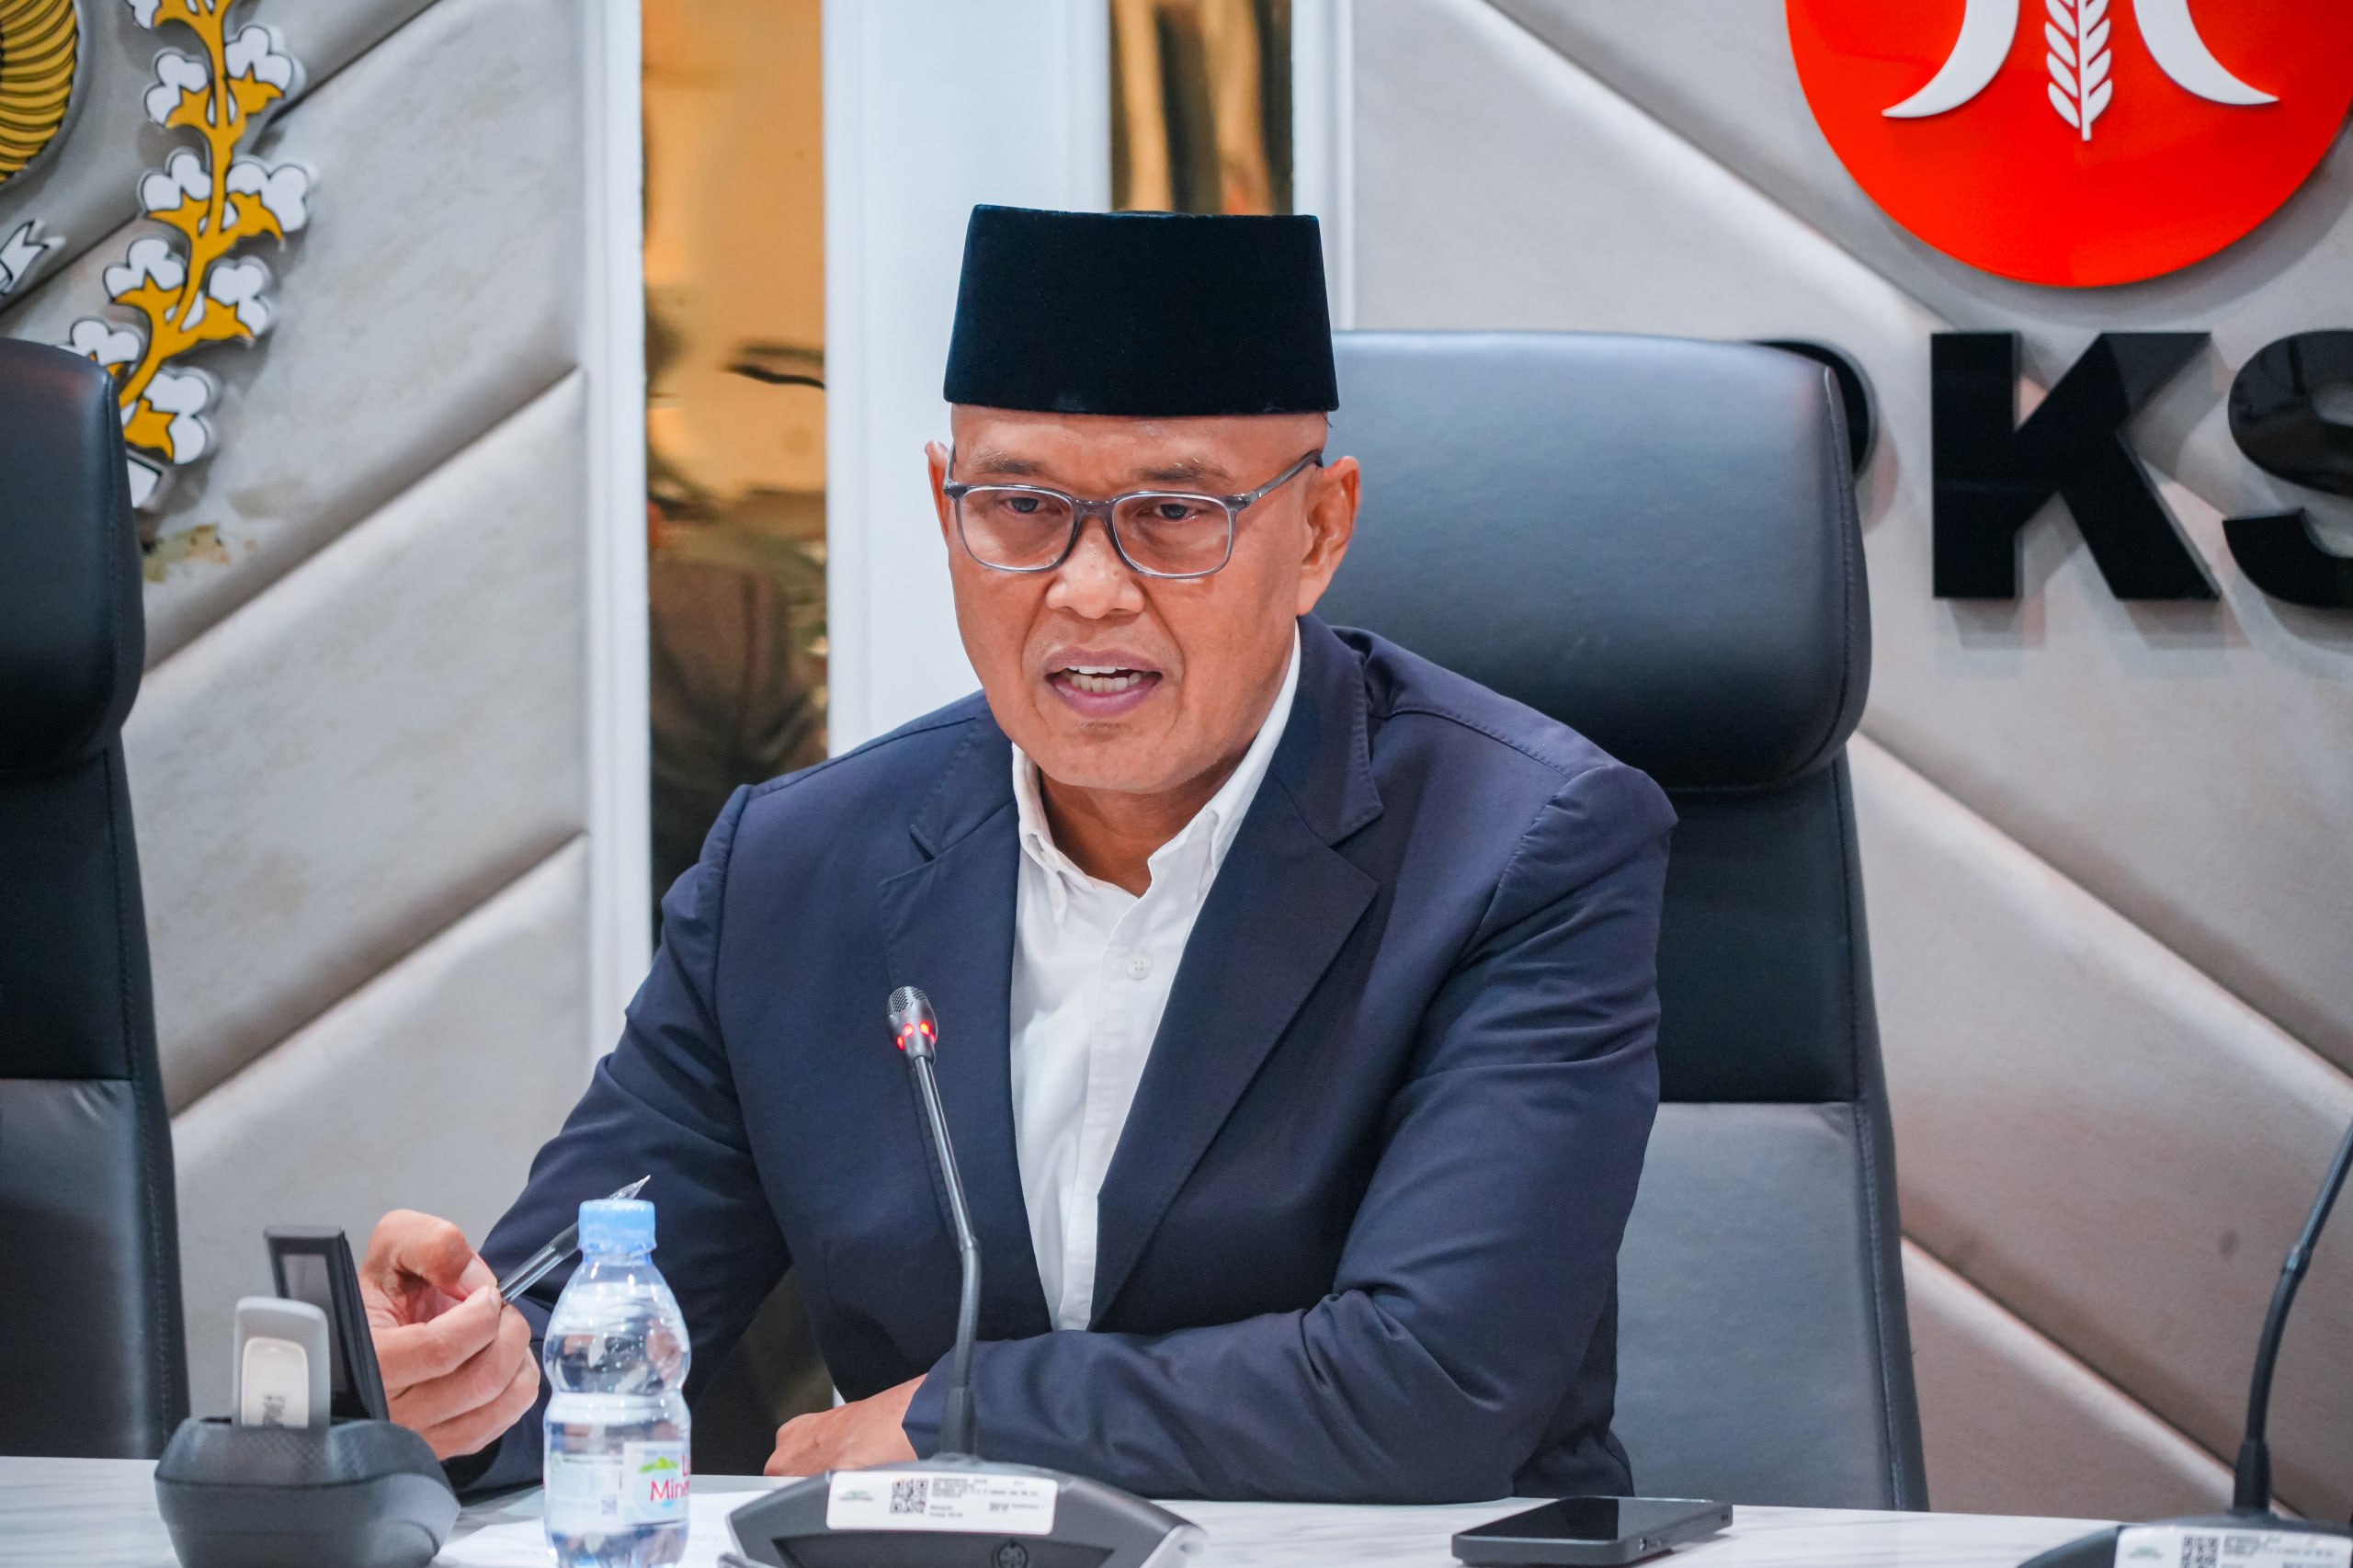
Wakil Ketua Komisi I DPR RI Fraksi PKS, Sukamta, mengatakan penjelasan BSSN penting untuk memperjelas duduk persoalan. Namun, menurutnya, fakta bahwa yang beredar adalah data lama tidak berarti masalahnya menjadi ringan.
“Kalau ini memang data lama, justru muncul pertanyaan, kenapa data yang bocor bertahun-tahun lalu masih tersedia, diperjualbelikan, kemudian sekarang bisa beredar lagi? Beritanya mungkin sudah lama hilang, tetapi datanya ternyata masih ada di luar sana,” kata Sukamta.
Menurut Sukamta, dalam beberapa tahun terakhir sudah cukup banyak kasus kebocoran maupun dugaan kebocoran data. Biasanya perhatian sangat besar ketika kasus pertama kali muncul. Setelah itu, isu mereda dan publik beralih ke persoalan lain.
Padahal, data yang sudah telanjur keluar tidak ikut hilang. Data tersebut bisa disimpan, diperjualbelikan, dikumpulkan dengan data dari sumber lain, kemudian digunakan kembali untuk berbagai kepentingan.
“Ini yang harus kita waspadai. Sekarang kemampuan komputasi semakin besar, AI juga berkembang cepat. Data-data yang sebelumnya terpisah semakin mudah dicocokkan dan dianalisis. Kalau beberapa sumber digabung, profil seseorang bisa menjadi jauh lebih lengkap. Risikonya mulai dari penipuan, social engineering, pemalsuan identitas, sampai berbagai bentuk penyalahgunaan lainnya,” ujarnya.
Karena itu, Sukamta mendorong pemerintah tidak berhenti pada penelusuran terhadap data yang sedang ramai saat ini. Menurutnya, perlu dilakukan audit terhadap kasus-kasus kebocoran data yang terjadi selama beberapa tahun terakhir.
“Kita perlu buka kembali kasus-kasus lama. Mana yang sudah selesai, mana yang celah keamanannya sudah ditutup, data apa saja yang sudah telanjur beredar, dan apa yang sudah dilakukan untuk mengurangi risikonya bagi masyarakat,” katanya.
Sukamta menyebut persoalan tersebut sebagai semacam utang keamanan data yang selama ini belum dibereskan.
“Kalau masalah lama tidak diselesaikan, dia tidak hilang. Dia menumpuk. Kemudian beberapa tahun setelahnya bisa muncul kembali dalam bentuk yang berbeda seperti yang kita lihat sekarang,” ujarnya.
Pemerintah telah menerbitkan PP Nomor 33 Tahun 2026 sebagai aturan pelaksanaan UU Pelindungan Data Pribadi. Sukamta menilai langkah berikutnya yang perlu segera diselesaikan adalah pembentukan lembaga pelindungan data pribadi sebagaimana diperintahkan UU PDP.
Keberadaan lembaga tersebut penting agar pengawasan, pemeriksaan kepatuhan, dan penegakan aturan pelindungan data pribadi mempunyai kelembagaan yang jelas. Namun, pembenahan keamanan data, menurut Sukamta, tidak perlu menunggu lembaga tersebut terbentuk.
“BSSN, Komdigi, dan kementerian/lembaga terkait bisa mulai melakukan inventarisasi dari sekarang. Jangan menunggu ada kasus besar berikutnya baru kita kembali sibuk,” katanya.
Sukamta menambahkan, Komisi I DPR RI telah menyetujui pembentukan Panja Pengelolaan dan Keamanan Data Publik. Panja tersebut akan mendalami persoalan pengelolaan data secara lebih menyeluruh, tidak hanya mengejar kasus kebocoran satu per satu.
“Kita ingin melihat dari hulunya. Bagaimana data dikumpulkan, disimpan, dipertukarkan, dan diamankan. Ketika terjadi kebocoran, siapa yang bertanggung jawab, apa yang harus dilakukan, dan bagaimana masyarakat yang datanya sudah telanjur keluar dilindungi,” jelasnya.
Menurut Sukamta, munculnya kembali data lama saat ini harus menjadi alarm untuk membereskan persoalan yang selama bertahun-tahun belum tuntas.
“Kebocoran data tidak selesai hanya karena beritanya sudah hilang. Yang lebih penting adalah celahnya ditutup, risikonya dikurangi, dan sistemnya diperbaiki supaya persoalan yang sama tidak terus berulang,” tutup Sukamta.